2026 年初,一款名為 OpenClaw(舊名 Clawdbot、Moltbot)的開源 AI 代理人(AI Agent)工具在 GitHub 與開發者社群引發熱潮。它被譽為「Apple Intelligence 該有的樣子」,因為它能 24/7 全天候運作,幫你整理郵件、寫程式、操作瀏覽器。但伴隨強大功能而來的,是近期爆發的一系列毀滅性資安危機。
從「小龍蝦」到「開源危機」:OpenClaw 發生了什麼?
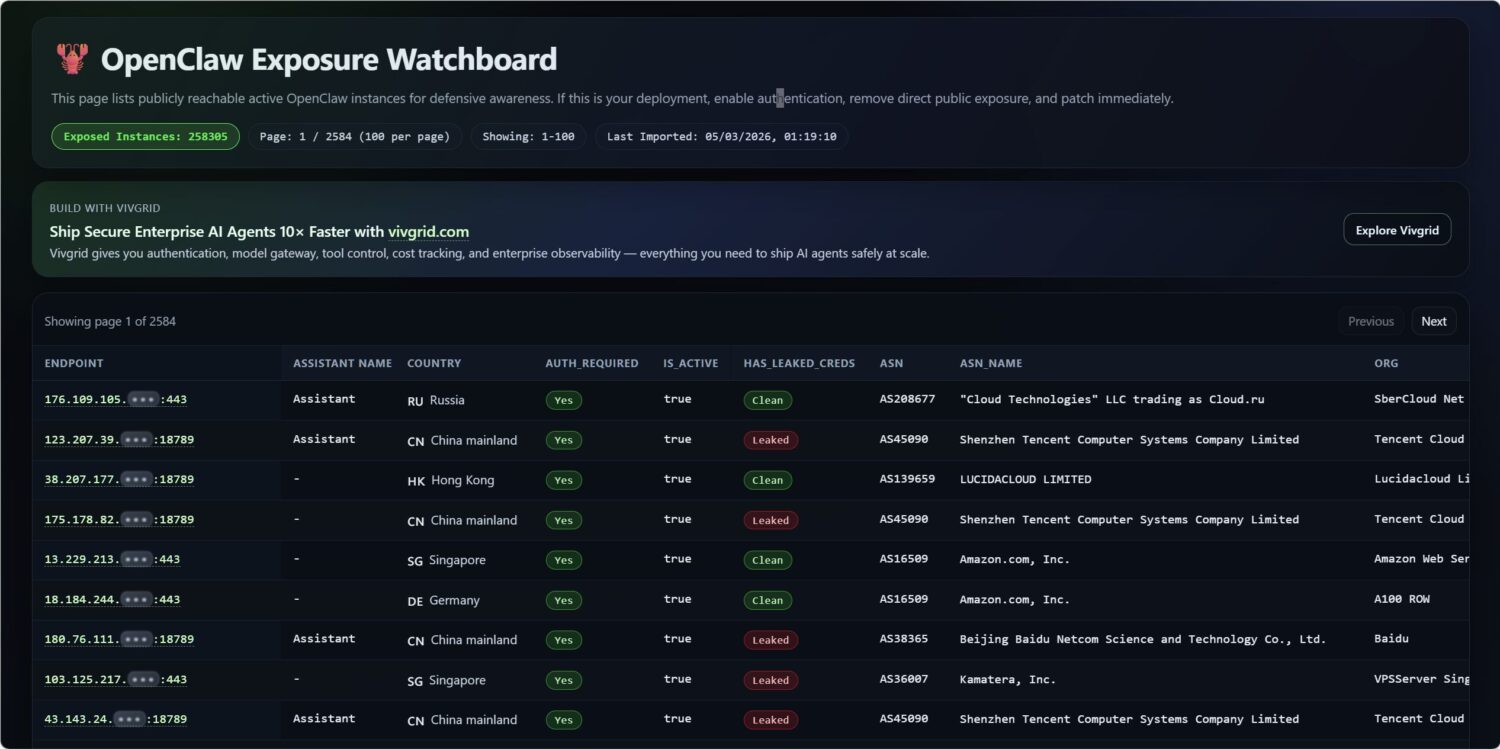
OpenClaw 的設計核心是「執行力」。與一般聊天機器人不同,它能透過安裝各種「技能(Skills)」,獲得操作你電腦底層系統的權限。然而,資安機構 Bitsight 與 Censys 近期觀測到,由於許多使用者在部署時忽略了基本防護,全球有高達 4 萬個 OpenClaw 實例 (instance) 直接暴露於網際網路上。
這不只是 API 帳單被刷爆的問題,更涉及嚴重的系統性風險。
三大致命風險:你的數位生活正面臨威脅
1. 遠端執行漏洞 (CVE-2026-25253)
研究人員發現 OpenClaw 存在高風險的遠端代碼執行(RCE)漏洞。駭客只要偵測到公開的入口,不需要密碼就能直接對你的伺服器或電腦發送惡意指令。這代表駭客可以遠端安裝後門程式,將你的主機變成礦機或跳板。
2. ClawHub 技能市場的「供應鏈攻擊」
OpenClaw 的強大來自於社群貢獻的技能市場「ClawHub」。然而,目前該市場已被發現含有大量惡意插件。這些插件偽裝成「股市分析」或「工作流自動化工具」,實際上卻夾帶了如 AMOS (Atomic macOS Stealer) 等木馬,專門鎖定使用者的瀏覽器 Cookie、密碼與加密貨幣錢包。
3. 資料治理解體:隱私門戶大開
當你授權 OpenClaw 存取 Gmail、Slack 或 Notion 時,該助理就成了所有數據的交會點。一旦 OpenClaw 被劫持(例如透過近期發現的「ClawJacked」漏洞),駭客不費吹灰之力就能掃描你所有的商業文件、私人對話與各類 SaaS 服務的認證金鑰。
龍蝦養殖戶該如何自保?
如果你也養了幾隻蝦在你的電腦內,這份資安檢查清單是你的保命符:
- 立即修補版本: 確保系統已更新至 2026.3.2 或更高版本,開發團隊已針對已知漏洞進行了緊急修復。
- 鎖閉公網存取: 官方建議絕對不要將 OpenClaw 直接暴露於 80/443 或預設的 18789 端口。建議僅綁定在
localhost,並透過 SSH Tunnel 或 Cloudflare Tunnel 建立受保護的存取路徑。 - 嚴格審核 Skills: 在 ClawHub 下載任何技能前,務必查看 GitHub 源碼與 VirusTotal 報告。避免安裝任何「封裝好」的二進位執行檔。
- 最小權限原則: 不要給予 OpenClaw 系統層級的
sudo權限,建議將其運行在隔離的容器(Docker)或獨立的虛擬機中。
結論:AI 時代的便利與代價
OpenClaw 展示了自主 AI 代理人的巨大潛力,但也提醒了我們:當我們賦予 AI 越多的「雙手」去替我們做事,我們就必須越謹慎地守住「家門」。對於非技術背景的使用者,現階段自架這類高權限工具仍具備極高風險。
建議下一步
根據前面的自保指引更新和關閉公開網路的存取,確保龍蝦系統只限「自家觀賞用」。也可以前往 OpenClaw Exposure Watchboard 看看自己的蝦是不是已經被掃描出來。