
雲端 PaaS 平台近期資安風波不斷。繼日前 Zeabur 發生安全事件後,知名部署平台 Railway 也在其官方部落格發布了重大安全揭露,提醒開發者高度警惕環境變數與金鑰的外洩風險。
事件脈絡:由 Zeabur 到 Railway 的連環警訊
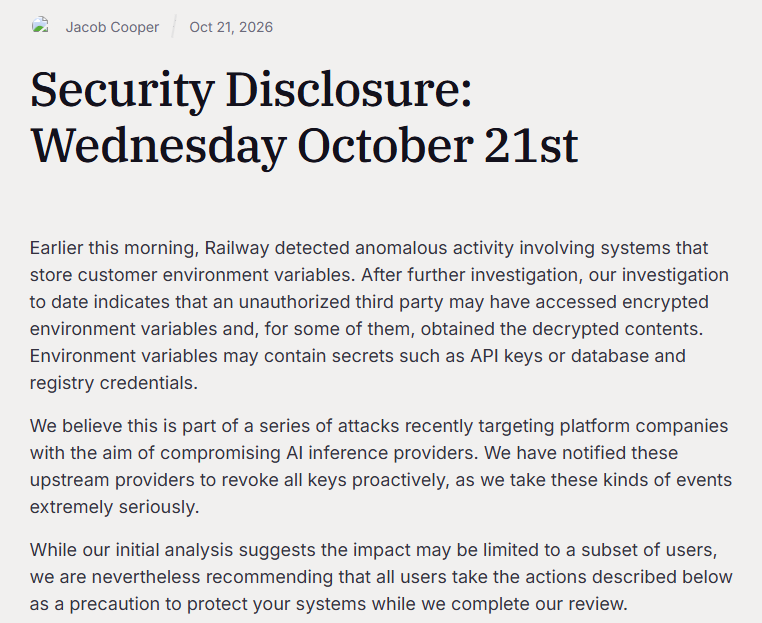
日前 Zeabur 遭遇安全事件,引發社群對雲端託管服務環境變數與容器權限安全的高度關注。未料不久後,Railway 也於清晨偵測到儲存用戶環境變數的系統出現異常活動。
根據 Railway 團隊的初步調查:
未經授權的第三方疑似存取了加密的環境變數,並已成功取得部分內容的解密資訊。這些變數通常直接包含 API 金鑰、資料庫連線字串與各類登入憑證。
官方研判這是一波針對雲端平台商的連環攻擊,核心目標在於竊取並入侵上游的人工智慧(AI)服務提供商的金鑰與資源。目前 Railway 已通知相關 AI 服務商主動撤銷金鑰。
為了阻斷潛在威脅擴散,Railway 已全面暫停所有專案部署,在建置功能復原前將無法推送任何新版本。
開發者必做防護清單(強烈建議立即執行)
不論您使用的是 Railway、Zeabur 還是其他 PaaS 平台,面臨針對金鑰與憑證的定向攻擊,請務必依序完成以下動作:
- 輪替並撤銷所有敏感金鑰
- 立即重新產生並替換在平台上設定的所有 API Keys(特別是 OpenAI、Anthropic 等 AI 模型服務商金鑰)。
- 輪替資料庫密碼、連線字串(Connection Strings)以及各類 SaaS 第三方服務憑證。
- 更換 Docker / 私人容器 Registry(如 GitHub Packages、Docker Hub)的 Access Token。
- 清查存取日誌
- 檢視所有關鍵服務(雲端主機、AI API、資料庫)過去數日內的存取紀錄與計費用量,確認是否有來自陌生 IP 的請求或突發的用量暴增。
- 實施最小權限原則與預算配額上限
- 為各項 API 金鑰加上 IP 白名單或網域存取限制。
- 在 AI 模型供應商後台設定每日/每月花費上限(Usage Limits),避免憑證遭竊後產生高額帳單。
- 追蹤官方即時狀態
- 留意 Railway 官方後續寄發的受影響帳戶通知信,並關注其狀態頁面掌握服務與部署功能的復原進度。