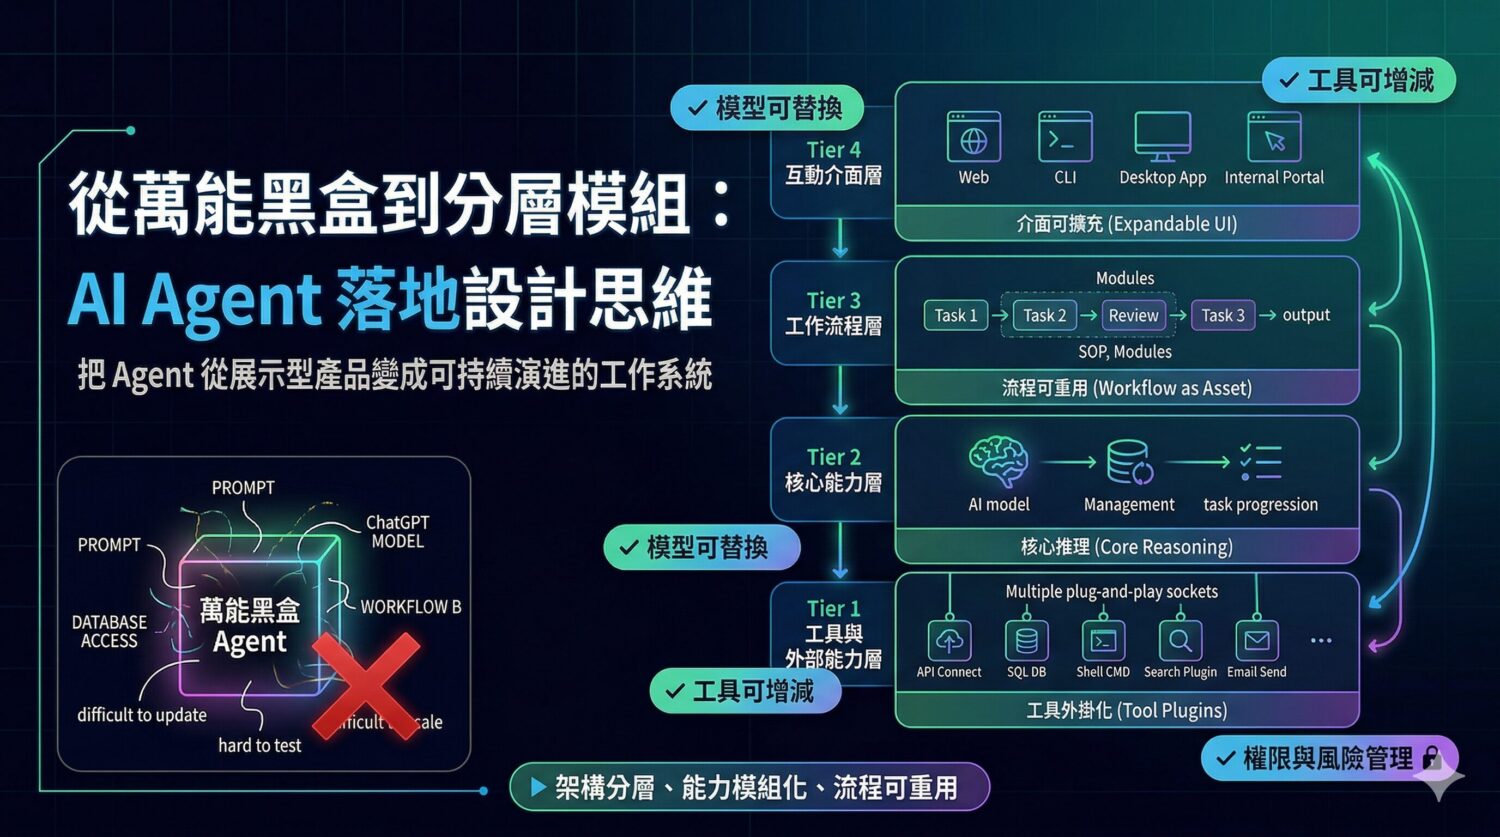
很多團隊在設計 AI Agent 時,最常犯的錯,不是模型不夠強,而是把所有能力塞進同一個黑盒。結果一旦需求變動、工具變更、權限要收斂,整套系統就變得難改、難測、難擴充。真正能進入工作現場的代理系統,通常不是靠單一模型取勝,而是靠架構分層、能力模組化、流程可重用。把核心推理、工具執行、介面呈現與工作配方拆開,才能讓 Agent 從展示型產品變成可持續演進的工作系統。
AI Agent真正的難題從來不是「能不能做」,而是「能不能穩定重複做」
現在很多 AI 產品都在強調代理能力,像是會寫程式、會操作工具、會串 API、會執行多步任務。但一個系統能不能偶爾完成任務,和它能不能成為日常工作中的可靠基礎設施,是兩件完全不同的事。
前者靠 prompt 包裝與模型能力就能做出亮點,後者則需要面對更現實的問題,例如工具如何接入、權限如何控制、流程如何重跑、不同團隊如何客製、不同介面如何共用同一套能力。只要這些問題沒有先處理好,AI Agent 很容易停留在 demo 階段。
比較成熟的設計思路,不是把代理能力理解成一個會思考的大模型,而是把它視為一個由多個工作層組成的系統。模型只是其中一層,真正決定可用性的,是它周圍的結構。
一套可落地的代理系統通常至少要拆成四層
如果把代理系統抽象化,可以整理成四個關鍵層次。
第一層是核心能力層。這一層負責模型呼叫、狀態管理、任務推進、工具調度與行為邏輯。它不應該綁死在某個特定 UI,也不應該被某個單一工作場景綁住,否則後續每擴充一次能力,整個系統都要重動。
第二層是工具與外部能力層。代理真正產生價值,不是只會回答,而是能進入環境操作。因此工具系統最好是外掛化、可替換、可擴充的。這樣團隊才有辦法依不同部門、不同產品線、不同安全需求,配置不同的能力組合。
第三層是工作流程層。很多人會把流程寫死在 prompt 裡,但更好的方式,是把常見任務整理成可重用的模組、workflow 或 SOP。這樣的好處是流程能被版本化、測試、複用,也更容易交接與維護。
第四層是互動介面層。CLI、桌面應用、Web、甚至內部工具面板,都只是同一套能力的不同入口。介面不該承擔核心邏輯,而應該專注在不同場景的操作體驗。
這種拆法的價值在於:當需求改變時,你不必推倒整套系統,而是只替換其中一層。
為什麼模組化比做更強的 Agent 更重要?
很多團隊在做 AI Agent 時,第一反應是想辦法讓它更聰明,例如換更強的模型、補更多 system prompt、增加更多上下文。這些當然有幫助,但如果系統本身沒有模組化,能力越強,反而越難控制。
原因很簡單:當你把模型、流程、工具、介面混在一起時,每一次改動都會牽動整個系統。你想換模型,可能會影響工具調度。你想增加新工具,可能會改到前端交互。你想針對某部門做客製版本,最後只好 fork 一整份產品。這樣的架構會讓 AI 系統越做越重,越做越脆弱。
相對地,模組化的代理系統有幾個明顯優勢:
- 模型可以替換,不必重寫整套產品
- 工具可以增減,不必動核心邏輯
- 流程可以複用,不必每次從 prompt 重組
- 介面可以擴充,不必複製一份新 backend
組織可以客製,不必走向難維護的大分叉
換句話說,真正成熟的 Agent 設計,重點不是打造一個全知全能的代理,而是建立一個可持續配置、替換與演進的工作框架。
把workflow當成產品資產而不是臨時提示詞
這裡有一個很關鍵但常被忽略的觀念:流程本身應該被視為資產。
許多團隊會把任務邏輯藏在 prompt 裡,例如先蒐集資料、再分類風險、再交給模型判讀、最後輸出報告。這種方式初期很快,但只要流程稍微複雜,問題就會開始浮現:沒版本、難審查、難測試、也難以知道哪一步出了錯。
如果把 workflow 抽出來,變成明確的模組或任務配方,整件事就不同了。你可以定義輸入參數、前置腳本、AI 審查步驟、輸出格式,甚至把風險判準和建議測試步驟一起制度化。這時 Agent 不再只是「自己想怎麼做」,而是依附在一套可驗證的工作程序上。
這種做法特別適合以下場景:
- 上版前風險檢查
- 文件品質審核
- 程式碼變更影響分析
- 資安檢查與例行稽核
- 客服或營運流程自動化
當流程被結構化後,AI 的角色才會從即興助手變成真正的流程執行者
真正能進組織的 Agent,都懂得先處理權限與風險邊界
另一個成熟設計的重要特徵,是它不把執行能力當成理所當然,而是會先思考邊界。
Agent 一旦能讀檔、改檔、執行命令、呼叫外部服務,就不再只是內容生成工具,而是具備實際操作權力的系統。這時候,權限設計、風險檢查、使用者批准機制,會比模型表現更重要。
很多團隊做不好 AI Agent,往往不是因為它不夠會做事,而是因為沒人敢讓它真的做事。原因就在於風險沒有被制度化管理。
所以在架構設計上,最好把這些能力獨立看待:
- 什麼操作需要使用者批准
- 什麼工具屬於高風險能力
- 什麼流程要先做檢查再執行
- 什麼資料可以被讀取、修改、外送
- 失敗時如何中止、回復與追蹤
- 這是代理系統能不能被真正部署的基本條件。
實務上怎麼用,才不會把 Agent 專案做成一團黏土
如果你正在設計自己的 AI workflow 或 agent 產品,可以從下面的順序開始,而不是一開始就追求全能。
- 先定義核心工作單位。也就是你的 Agent 究竟要完成哪些任務,這些任務是否能拆成固定步驟,輸入輸出能不能標準化。
- 接著把工具能力外掛化。不要讓每個任務都直接寫死怎麼呼叫 shell、資料庫或 API,而是先定義一層能力接口,讓工具與任務流程分離。
- 再來把高頻任務抽出來。只要某種任務重複出現兩到三次,就值得把它從 prompt 中抽出來,變成可以重跑、維護與審查的流程資產。
- 最後才是做多介面佈署。當核心能力夠穩定後,再決定是要放進 CLI、桌面應用、內部平台還是團隊入口。這樣你的 UI 才不會變成系統唯一的邏輯所在地。
延伸來看,這其實不只是 Agent 架構,而是組織知識工程
更大的意義在於:這種設計方式不只是讓 AI 比較好用,而是在幫組織建立一種新的知識工程模式。
當工具可插拔、流程可重用、規則可審查、介面可替換時,組織就能把零散經驗逐步沉澱成可執行的操作結構。原本存在於資深員工腦中的判斷流程,會開始被轉成模組、規則、風險條件與標準輸出。這時 AI 的價值不只是自動化,而是把隱性工作知識變成顯性、可維護的系統資產。
這也是為什麼真正值得關注的,不是那些看起來最炫的 agent demo,而是那些開始把工作邏輯、工具邊界與流程管理一起系統化的設計。