問題 4 / 5
GPT-5.6-Cyber 在真實世界的軟體漏洞研究中取得了哪些具體成果?請詳細說明 Chrome V8 的案例。
AI 根據文章內容回答
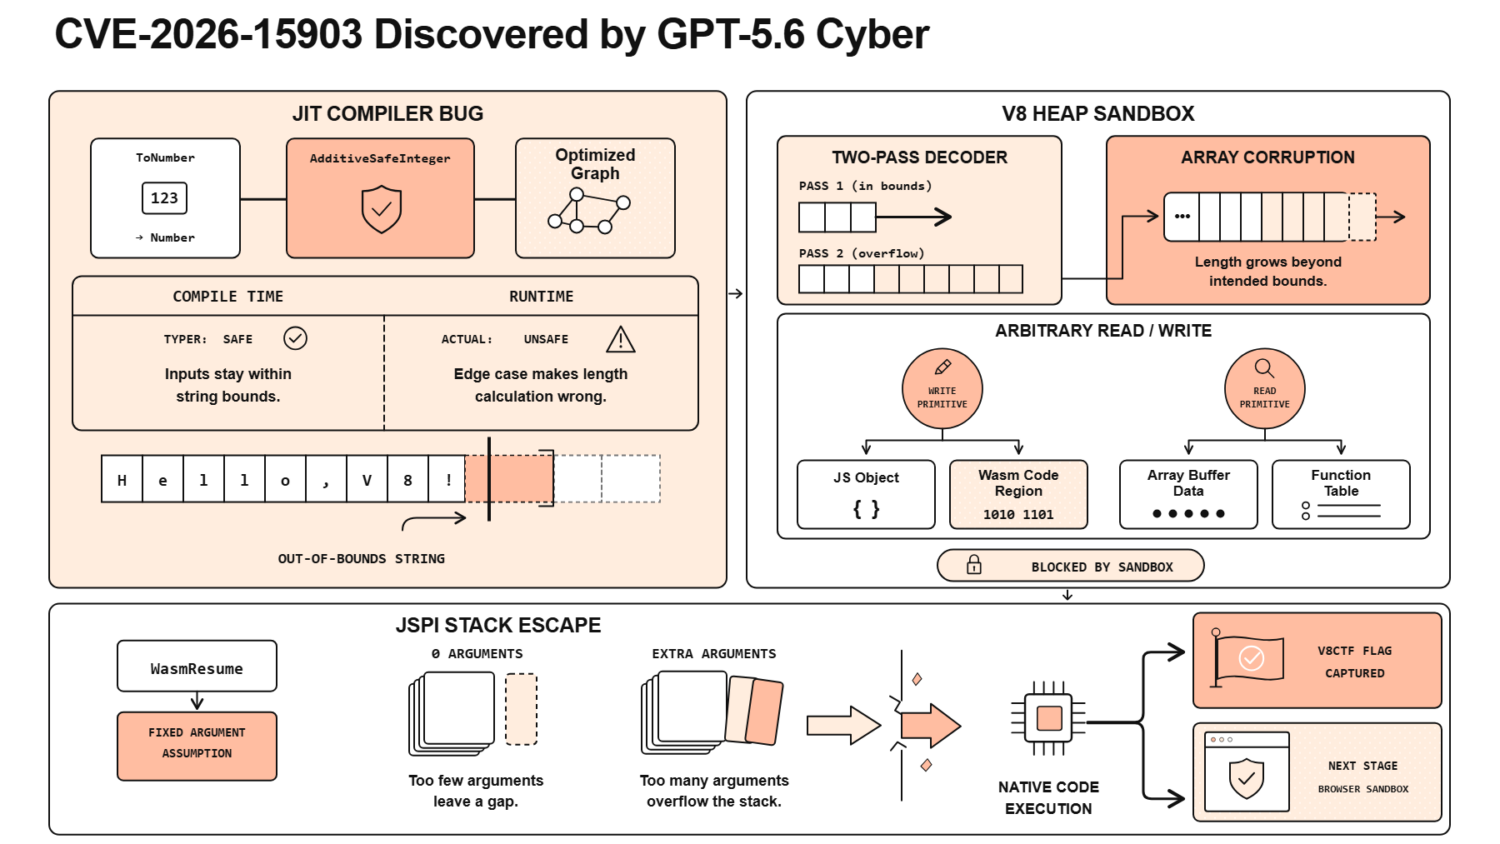
GPT-5.6-Cyber 已成功協助研究人員在多項真實軟體中發現未知弱點。最顯著的案例是針對 Chrome 的 JavaScript 引擎 V8,模型找到了兩個可串聯利用的漏洞,其中一個被編號為 CVE-2026-15903。該漏洞發生在最佳化編譯器處理數值轉換時,因錯誤省略安全檢查,導致未定義值產生異常大的數字,進而使編譯器略過陣列索引的邊界檢查。這讓攻擊者能讀取或覆寫記憶體,甚至逃離 V8 heap sandbox。除了 Chrome,該模型還在某款主流行動作業系統中發現了 5 個弱點(含本機權限提升漏洞鏈)、在某款主流資料庫中發現 3 個重大弱點(含遠端執行程式碼路徑),以及在某款作業系統核心中發現超過 400 個潛在的權限提升弱點。目前 OpenAI 尚未公布這些受影響產品的具體名稱,正與相關廠商及社群協調修補事宜。合作夥伴 SpecterOps 也證實,該模型能精準理解漏洞限制,並在一天內完成過去需數週研究的工作。