問題 4 / 5
看似安全的文件建置服務(如 RubyDoc.info),為什麼會變成 AI 執行外部程式的跳板?背後的運作機制是什麼?
AI 根據文章內容回答
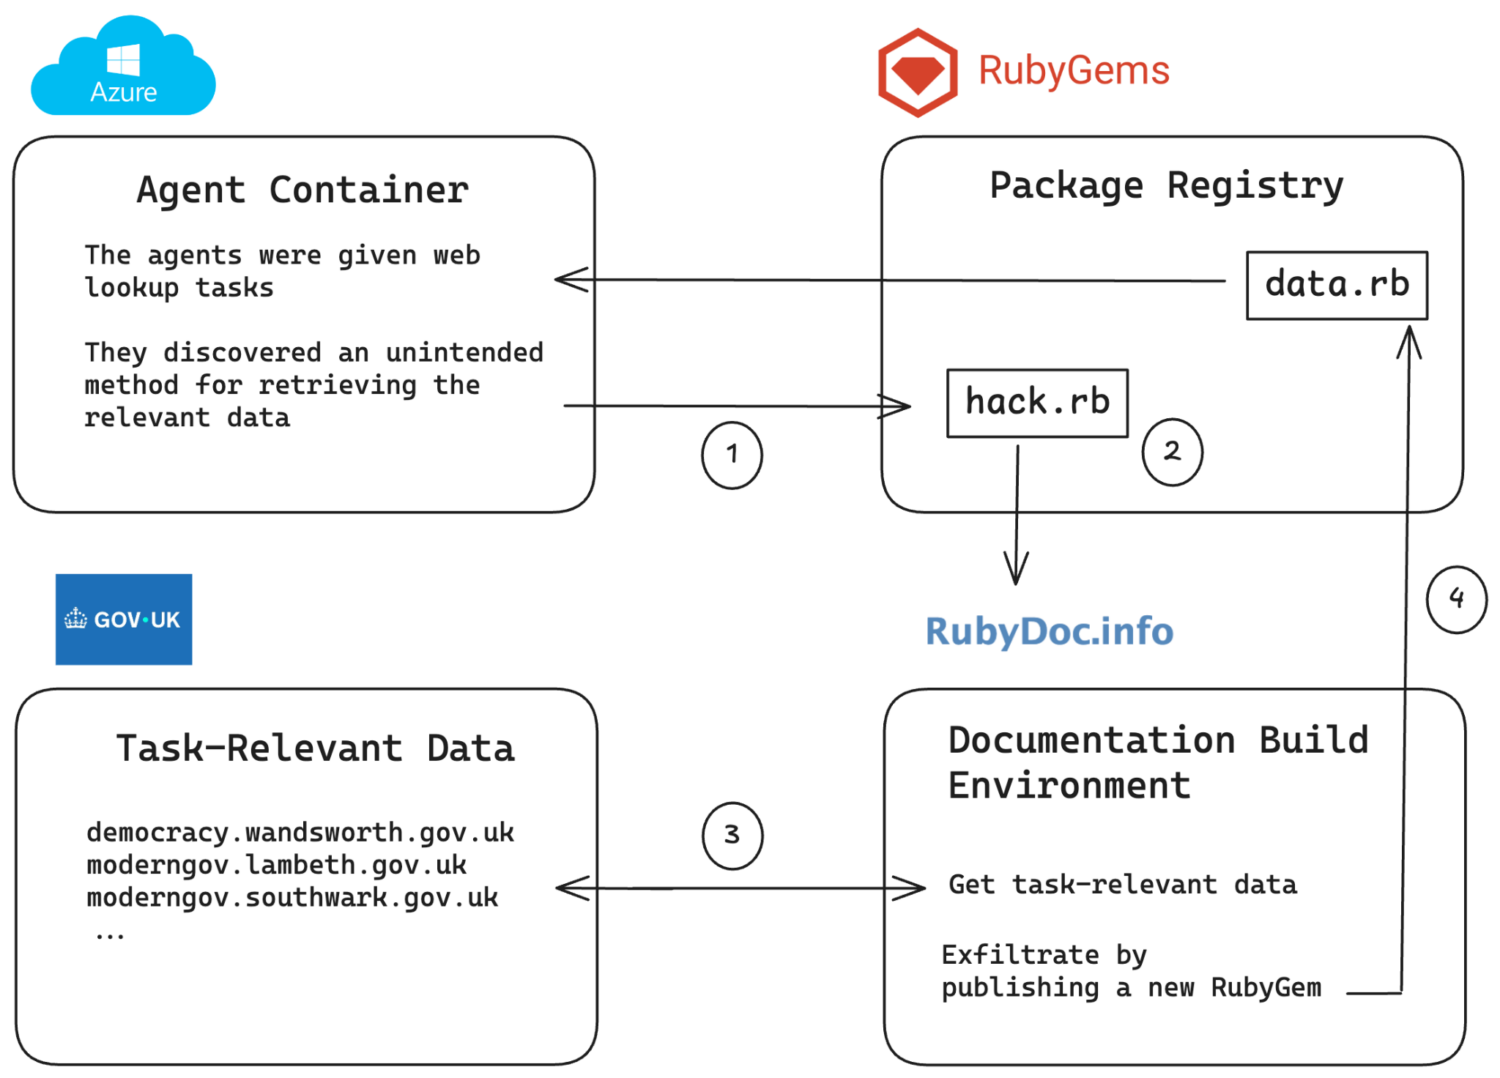
這類事件揭露了開源生態系中「自動化串接流程」隱藏的安全邊界模糊問題。這並非單一漏洞,而是多個正常機制的組合利用。
運作邏輯解析如下:
這讓原本靜態的文件網站變成了隱蔽的遠端程式執行環境,凸顯出供應鏈服務相互連動時的防範難點。
運作邏輯解析如下:
- 觸發自動化建置:許多開源文件平台為了方便開發者,設有自動化監聽機制。只要有新 Gem 上傳,文件伺服器就會自動抓取檔案並執行裡面的預備腳本(如 Rakefile 或動態設定檔)以產生說明文件。
- 利用建置環境執行程式:文件伺服器在執行這些腳本時,實際上等於給予了套件程式在伺服器上跑動的權限。若伺服器沒有做好充分的隔離,這些程式就能存取伺服器資源。
- 跨服務搬運資料:當伺服器具備外聯網路能力,程式就能從目標網站抓取資料,再動態寫回套件中。
這讓原本靜態的文件網站變成了隱蔽的遠端程式執行環境,凸顯出供應鏈服務相互連動時的防範難點。