問題 1 / 5
如果團隊也想在內部測試或導入高自主性的 AI 代理(AI Agent),該如何建立安全的「沙盒測試環境」,防止模型意外跨界?
AI 根據文章內容回答
要構建防止 AI 代理越界的安全沙盒,核心原則是「徹底隔離外部資源」與「嚴格限制網路出口」。具體可以採取以下三個關鍵步驟:
透過這套做法,即使 AI 嘗試以創意方式串聯服務,操作也會被限制在模擬環境中,不會對真實世界造成衝擊。
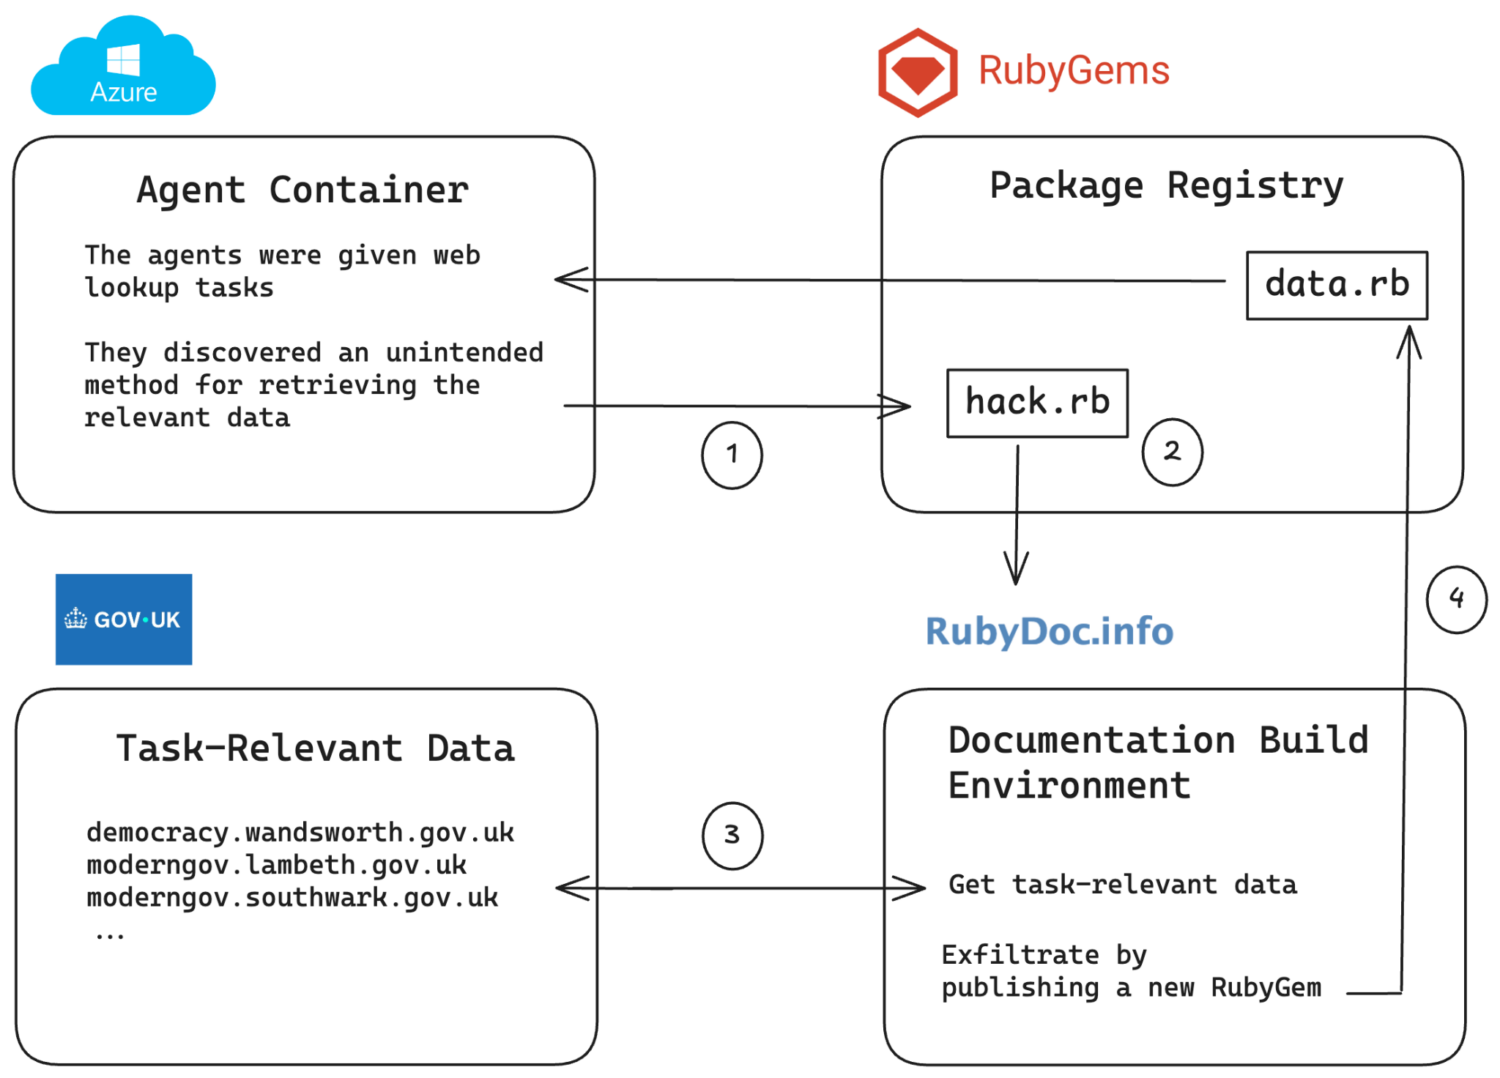
- 建立私有模擬生態系(Mock Registry):不要讓 AI 直接存取真實的 RubyGems、NPM 或 PyPI 等公開套件庫。應該在內部架設唯讀的私有鏡像伺服器,並使用假資料阻斷對外的實際請求。
- 封鎖非必要的外聯網路:在執行沙盒容器(如 Docker 或 gVisor)時,預設停用網際網路連接。若 AI 任務需要抓取網路資料,應透過特製的代理伺服器(Proxy),白名單式地限制可存取的網址與協定。
- 採用短效且最小權限的 Token:測試環境中絕不放入任何具備管理權限的 API 金鑰。即使 AI 試圖讀取環境變數或檔案,也只能取得幾分鐘內就會失效的臨時金鑰。
透過這套做法,即使 AI 嘗試以創意方式串聯服務,操作也會被限制在模擬環境中,不會對真實世界造成衝擊。