問題 1 / 5
為什麼只要修改電腦裡的 hosts 檔案就能繞過網站的安全防護?這在日常上網時有什麼特別的用途嗎?
AI 根據文章內容回答
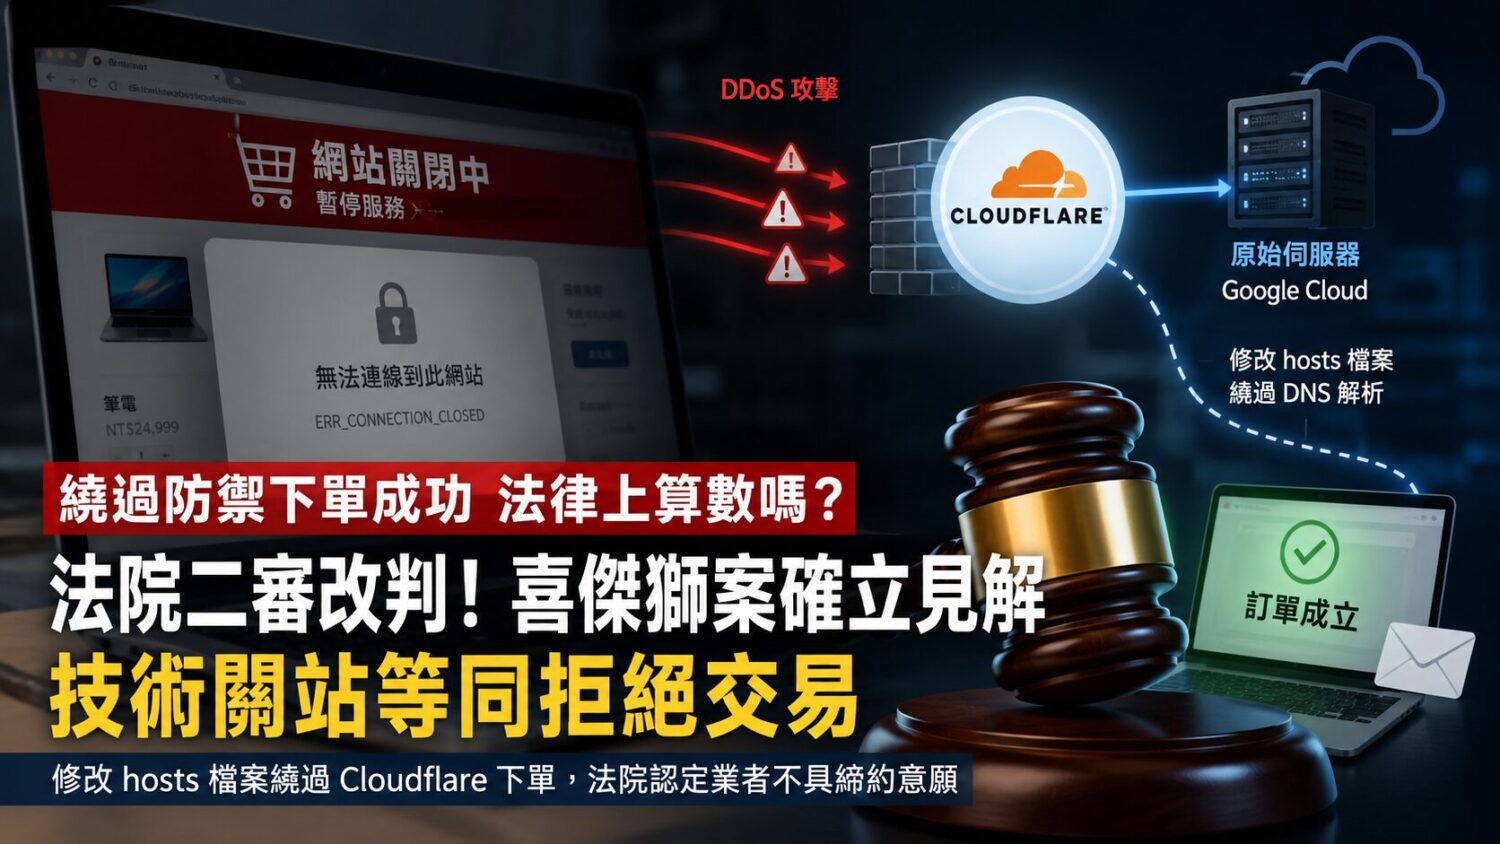
hosts 檔案就像是個人電腦裡的「私房通訊錄」。正常情況下,當你在瀏覽器輸入網址時,電腦會向公用的 DNS 伺服器詢問該網址對應的 IP 地址。但作業系統會優先讀取本機的 hosts 檔案,只要裡面有指定的紀錄,電腦就會直接連往該 IP,完全不透過外界 DNS 解析。
這種機制原本是用於軟體開發與網頁測試。例如工程師在網站新版上線前,可以透過修改 hosts 檔案,讓自己的電腦搶先連到測試伺服器進行檢查。然而,如果網站管理者沒有隱藏好真正的伺服器 IP,這個技術就可能被有心人利用,繞過外部的 CDN 防火牆(如 Cloudflare)硬闖後台。這就像店家把門口招牌拆了,但知道後門巷子地址的人,依然能直接繞到後門進去一樣。
這種機制原本是用於軟體開發與網頁測試。例如工程師在網站新版上線前,可以透過修改 hosts 檔案,讓自己的電腦搶先連到測試伺服器進行檢查。然而,如果網站管理者沒有隱藏好真正的伺服器 IP,這個技術就可能被有心人利用,繞過外部的 CDN 防火牆(如 Cloudflare)硬闖後台。這就像店家把門口招牌拆了,但知道後門巷子地址的人,依然能直接繞到後門進去一樣。