問題 4 / 5
在新的規範下,開發者建立資料表並希望透過 API 存取時,應遵循哪些步驟?
AI 根據文章內容回答
在未來的開發流程中,建立資料表並使其可透過 API 存取,必須將以下三個步驟視為一個不可分割的整體。首先是「建立明確權限 (Grant)」,開發者必須根據需求,賦予不同角色相對應的權限。例如,若要讓已驗證的使用者具備完整的讀寫權限,需要執行如
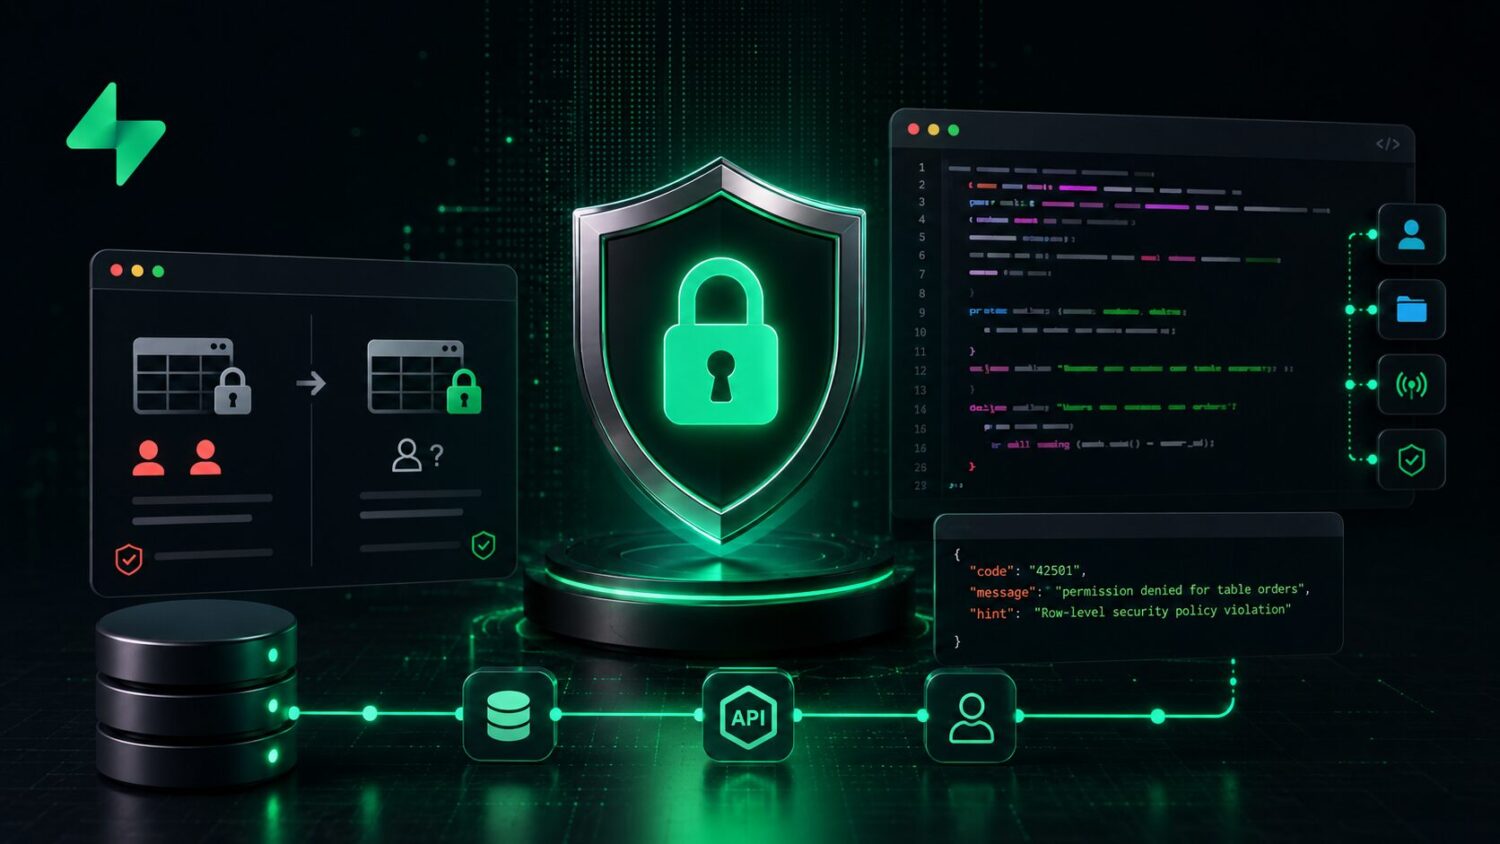
grant select, insert, update, delete on public.your_table to authenticated; 的指令。第二步是「啟用 RLS (Row Level Security)」,透過執行 alter table public.your_table enable row level security; 來開啟資料列層級的安全防護,這是確保資料不被非法存取的關鍵門檻。第三步則是「新增存取策略 (Policy)」,開發者需要寫下具體的商業邏輯規則,定義哪些使用者在什麼條件下可以存取特定資料。為了輔助開發者適應此流程,Supabase 優化了錯誤訊息機制。如果開發者忘記進行 GRANT,API 會回傳錯誤代碼 42501,並在訊息中提供具體的修復語法(Hint)。例如,系統會提示:「Grant the required privileges to the current role with: GRANT SELECT ON public.your_table TO anon;」。這種帶有具體引導的錯誤提示,不僅能幫助人類開發者快速除錯,也能讓 AI 代理工具自動判讀錯誤並進行自我修正,大幅降低了從「預設方便」轉向「預設安全」過程中的摩擦力。