問題 1 / 5
購買二手裝置時,除了外觀之外,主要存在哪些看不見的資安風險?
AI 根據文章內容回答
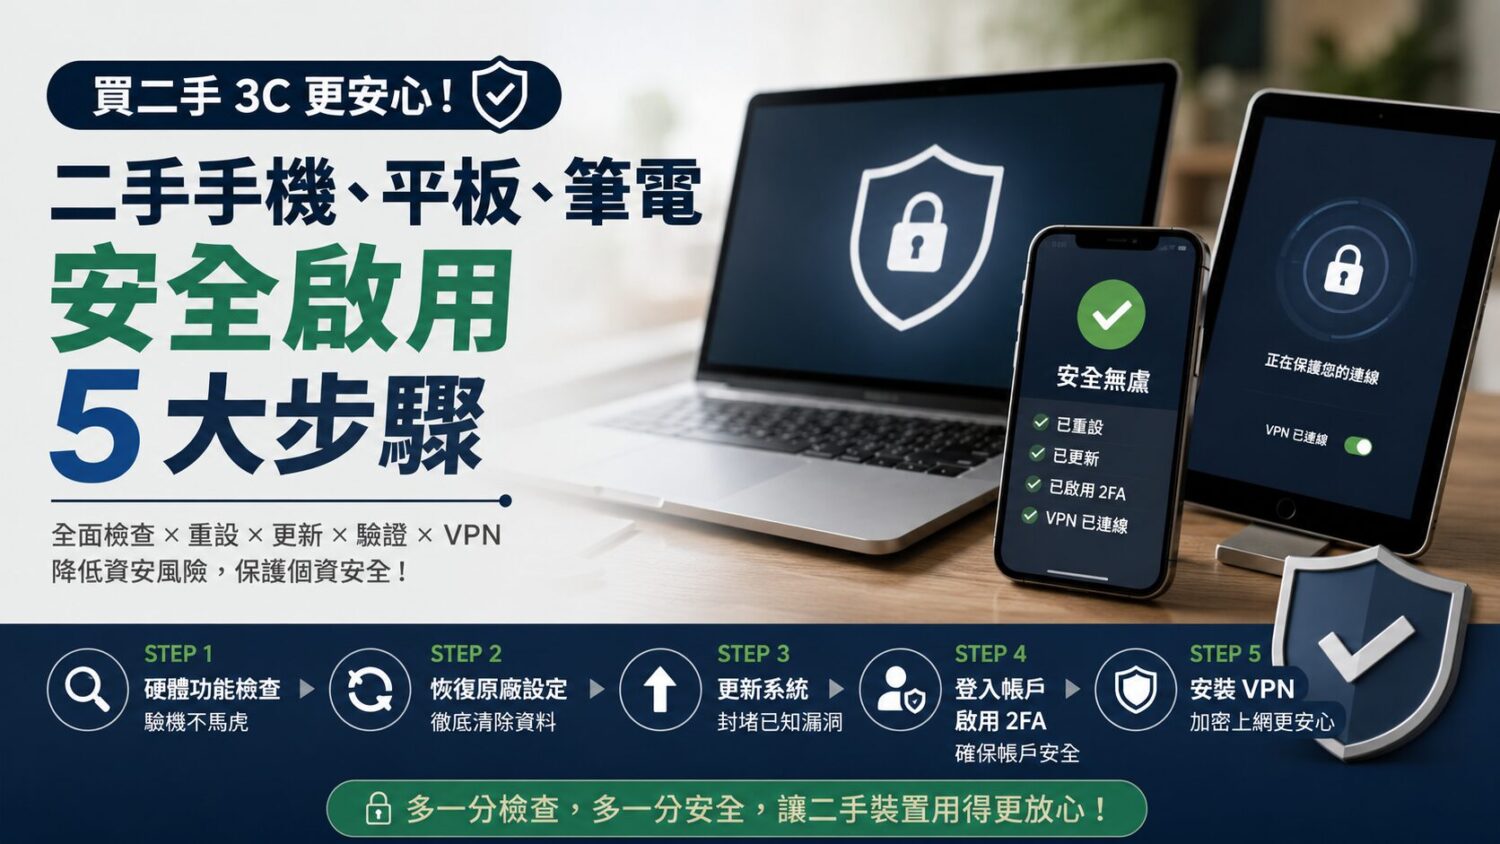
購買二手裝置時,使用者往往容易忽略隱藏在系統內部的資安威脅,這些風險主要可歸納為以下三類:
- 惡意軟體與後門殘留:如果前手使用者曾為了取得系統最高權限而進行「越獄」或「刷機」,或者有從論壇下載不明 App 與破解軟體的習慣,裝置極可能已被植入木馬程式或間諜軟體。這些惡意程式會在背景執行,悄悄記錄您的鍵盤輸入資訊、側錄信用卡資料,甚至竊取個人隱私,對個人財產與資訊安全造成嚴重威脅。
- 帳號鎖定與詐騙陷阱:這是最常見的風險之一。若前手使用者沒有徹底登出其雲端帳號,該裝置在法律與系統邏輯上仍綁定在他人名下。這意味著前手隨時能透過「尋找我的裝置」功能進行遠端鎖定或清除資料,甚至以此作為勒索工具,讓買家陷入詐騙陷阱。
- 系統版本過舊:若裝置長期未進行系統更新,可能仍存在許多已被公開的安全性漏洞。在缺少最新安全性修補的情況下,只要裝置連上不安全的網路環境,駭客就能輕易繞過系統防護,進而控制您的裝置。